

Gobierna, protege y aprovecha los datos personales e institucionales como activo estratégico.
Diseña, implementa y opera IA responsable, segura y demostrable.
Sencilla gestión online para cumplir con la normativa.
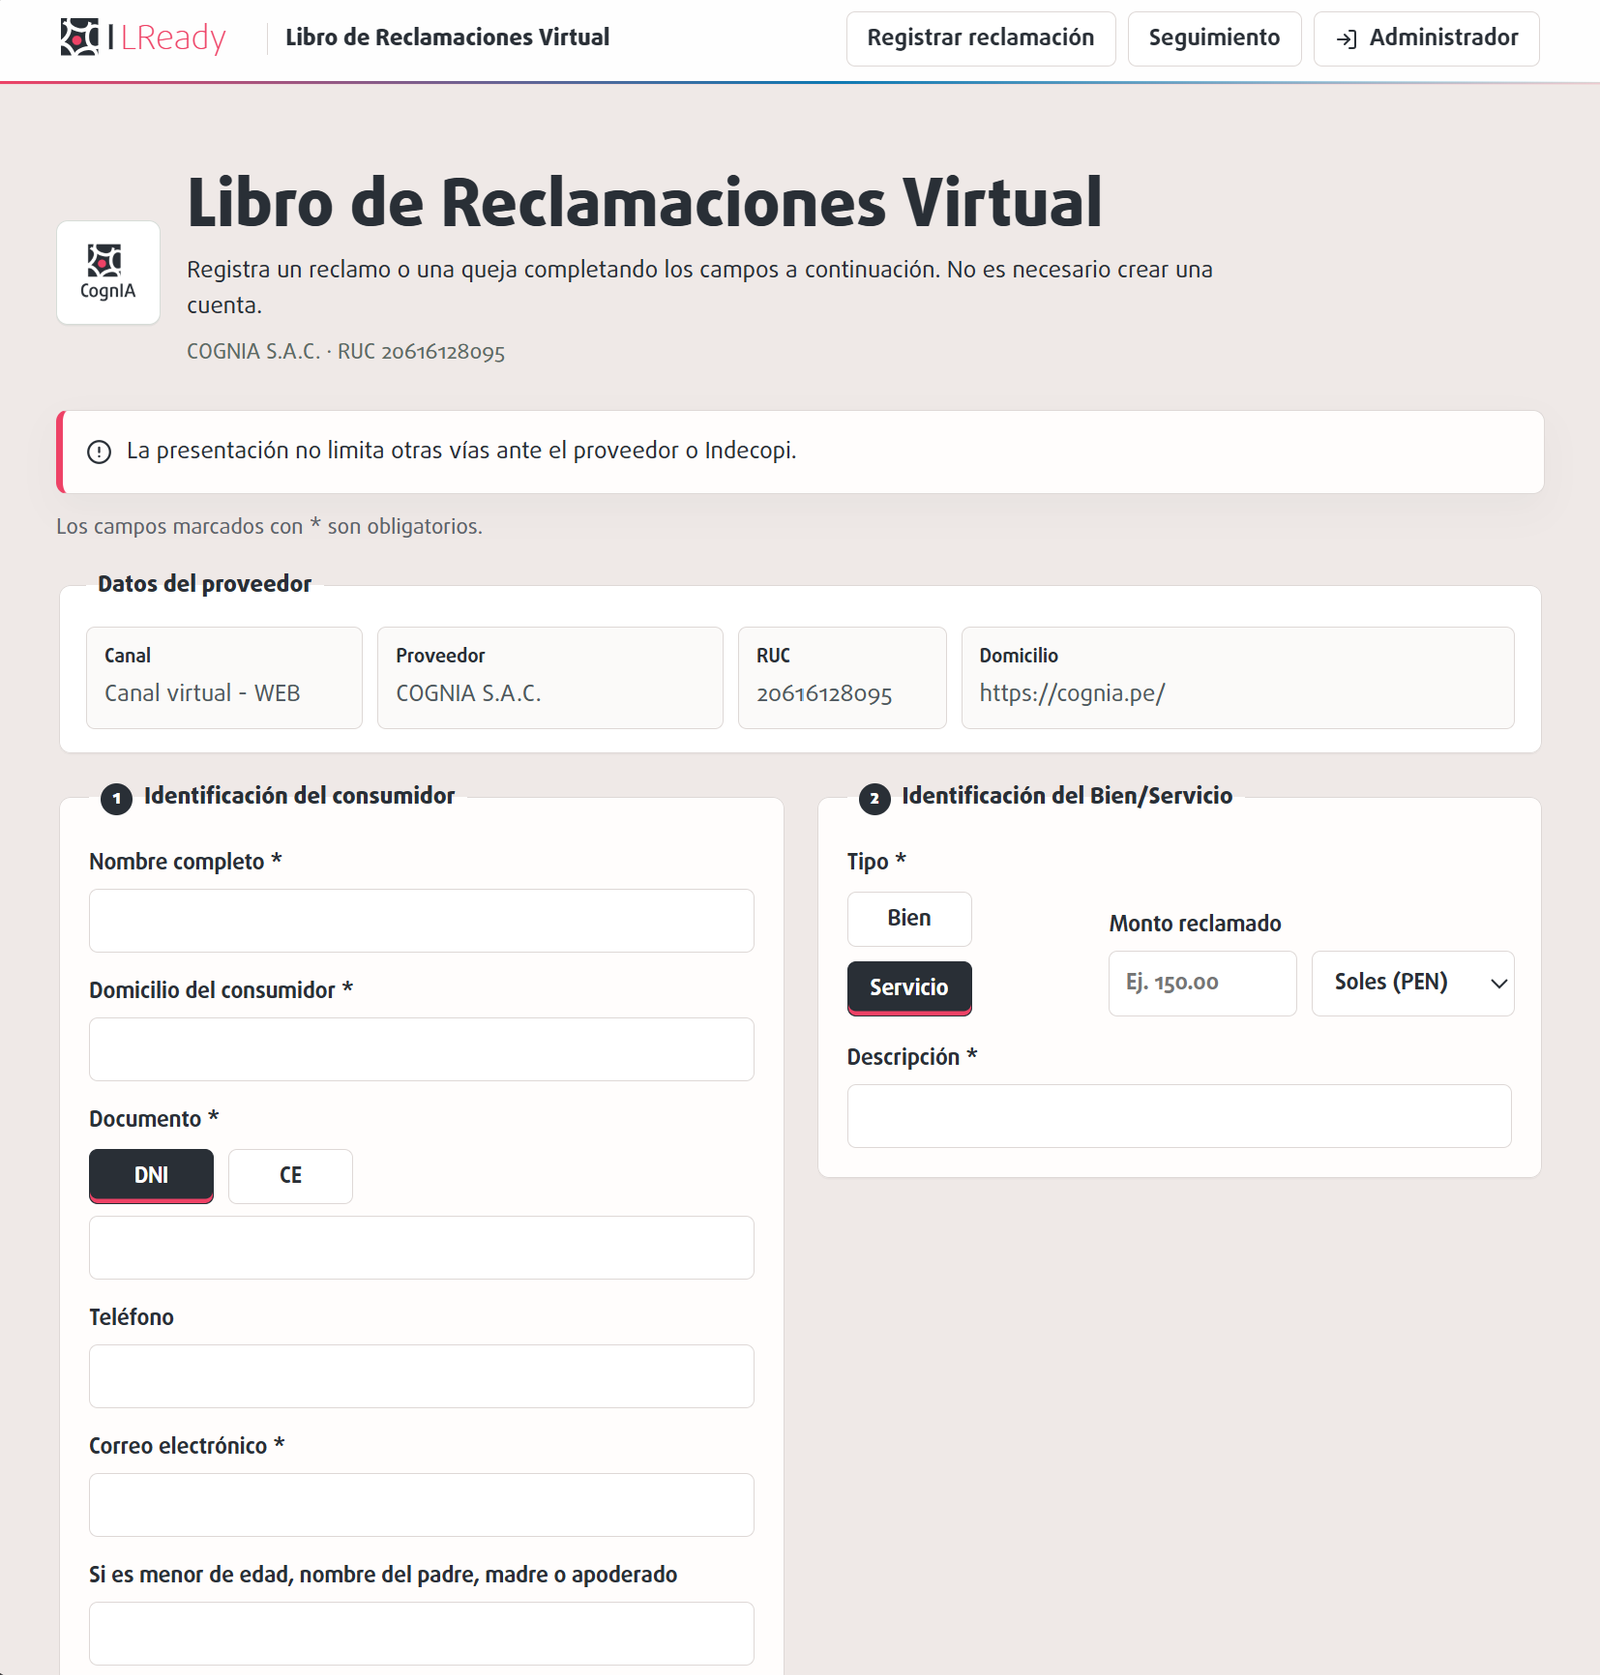
Con un solo vínculo al final de tu página, tendrás habilitado un Libro de Reclamaciones que cumple con todos los parámetros de Ley. A través de su interfaz administrativa, podrás acceder a las estadísticas de tu libro, las copias de las hojas y dar seguimiento de sus estatus.
El Libro de Reclamaciones de LReady cumple on los requisitos de la normativa peruana, y facilita el complimiento con calendarios de respuesta, recordatorios y dashboards.
Adapta el Libro de Reclamaciones a la identidad de tu marca con logos y colores institucionales, para que se sienta como una extensión de tu página web o eCommerce.
Tras unos minutos de configuración, ya tendrás habilitado el vínculo para insertar en tu página web y empear a cumplir hoy.
Mapa de oportunidades, flujos de información, brechas de seguridad y línea base para priorizar casos de uso defendibles.
Piloto funcional con datos del cliente, guardrails, control de acceso y registro de evidencia desde el primer día.
Búsqueda BM25 + vector + grafo con filtros de permisos antes de construir el contexto de respuesta.
Agentes de IA para tareas documentales y operativas con validación, anti-inyección, control de PII y kill-switch.
Capa de conocimiento viva que organiza documentos, precedentes y criterios internos en un grafo mantenible.
Diseño técnico, BOM y regla de decisión de hardware según concurrencia, sensibilidad, modelo local y redundancia.
Pruebas pre-deploy y continuas, reporte de preparación y trazabilidad de decisiones para auditoría o regulador.
Selección, despliegue y operación de nodos locales, VPC privada u orquestación híbrida local/cloud por política.
Retainer para monitoreo, reportes de valor y gobernanza, mantenimiento de modelos, prompts, flujos y controles.
Guías por rol, entrenamiento del equipo y criterios de uso responsable para reducir shadow AI y errores humanos.
Flujos para expedientes, contratos, informes, auditorías y consultas internas con HITL cuando el riesgo lo exige.
Monitoreo de amenazas, revisión OWASP LLM Top 10, drift, anomalías y endurecimiento continuo de la operación.
Plantillas de controles y documentación alineadas a NTP-ISO 42001, Ley 29733, DS 016-2024-JUS y NIST AI RMF.

Diseño de sistemas de IA privados, gobernados y auditables para PYMES reguladas en LATAM
Hemos desarrollado un toolkit de servicios que aborden de manera progresiva cada etapa del flujo de adopción de IA privadas, desde la evaluación inicial hasta las capacitaciones posteriores.
Cada uno de estos servicios se sostienen en el cumplimiento de tres pilares:
Los datos bajo el control de la propia empresa y con despliegue local, VPC privada u orquestación híbrida
Que cuente con controles alineados a la NTP-ISO42001, la Ley 29733, NIST AI RMF y políticas internas.
Con evidencia auditable por respuesta mediante trazabilidad, evaluación y registros retenidos.

Ciberseguridad, Ethical Hacking, ISO y Transformación Digital.
Evaluamos procesos, tecnología y seguridad para identificar oportunidades de mejora, optimización y cumplimiento. Nos apoyamos en más de 25 años de experiencia acompañando a empresas en su transformación digital.
Evaluación integral de la infraestructura, procesos y controles tecnológicos de la organización para identificar riesgos operativos y oportunidades de mejora.
Revisión de los sistemas, aplicaciones y bases de datos críticos del negocio para verificar su correcto funcionamiento, integridad y controles de acceso.
Análisis de las políticas, controles y arquitecturas de seguridad para detectar vulnerabilidades y fortalecer la protección frente a amenazas digitales.
Recolección de información pública y expuesta de la organización, sin interactuar con sus sistemas, para identificar posibles vectores de ataque.
Simulación de ataques controlados con conocimiento parcial del entorno, replicando el acceso de un usuario interno con privilegios limitados.
Simulación de ataques sin conocimiento previo de la infraestructura, evaluando la seguridad desde la perspectiva de un atacante externo.
Diagnóstico de brechas y acompañamiento en la implementación de controles y documentación necesarios para alcanzar la certificación.
Diagnóstico de brechas y acompañamiento en la implementación del sistema de gestión, controles y documentación necesarios para gestionar responsablemente la inteligencia artificial y preparar a la organización para su certificación.
Análisis forense de equipos y sistemas para reconstruir eventos, recabar evidencia digital y esclarecer incidentes de seguridad.
Diseño e implementación de estrategias tecnológicas que modernizan procesos, sistemas y modelos operativos, alineando la tecnología con los objetivos del negocio.
Aprovechamiento de la información generada por la organización mediante modelos y herramientas analíticas para transformar datos en decisiones estratégicas.
Implementación de robots de software que automatizan tareas repetitivas y manuales, reduciendo errores y liberando tiempo del equipo para actividades de mayor valor.
El volumen y la dispersión de los datos personales crecen con mayor rapidez que los mecanismos internos de control. Las organizaciones suelen descubrir bancos de datos no inscritos, formularios sin aviso de privacidad completo, información sensible tratada sin consentimiento expreso, encargados de tratamiento sin contrato vigente, o datos desactualizados que generan decisiones erróneas. La gobernanza de datos permite capturar el valor de la información sin normalizar esos riesgos.
Visibilidad completa sobre los bancos de datos personales y las fuentes de información tratadas, adquiridas, generadas o encargadas a terceros —incluidos registros dispersos o no inventariados.
Clasificación de datos según su naturaleza (comunes, sensibles, de menores), base legal, criticidad y nivel de riesgo.
Responsabilidades individuales y colegiadas claramente asignadas, incluyendo la designación y funciones del Oficial de Datos Personales conforme a la RD N.° 100-2025-JUS/DGTAIPD.
Controles legales, organizativos y técnicos de calidad, seguridad, acceso y conservación incorporados en el ciclo de vida del dato.
Evidencia auditable para demostrar cumplimiento ante la ANPDP, atender fiscalizaciones, gestionar terceros y sostener la mejora continua.
con el soporte de
Servicio jurídico-técnico para gobernar, proteger y aprovechar los datos personales e institucionales como activo estratégico.
Convertimos el tratamiento disperso de datos personales e institucionales en un sistema de gobierno de datos: cada banco de datos y cada fuente de información queda identificado, clasificado, asignado a un responsable, sujeto a controles de calidad y seguridad proporcionales, y respaldado por evidencia verificable.
traduce las obligaciones de la Ley N.° 29733, su Reglamento y la normativa sectorial en reglas operativas de tratamiento, consentimiento, información y seguridad.
convierte esas reglas en arquitectura de datos, catálogos, controles de calidad, gestión de accesos, linaje y monitoreo.
El resultado es un modelo operativo que permite conocer qué datos existen, dónde están, quién los usa y con qué base legal; decidir qué tratamientos admitir o restringir; mejorar la calidad y confiabilidad de la información; reducir riesgos legales y tecnológicos; atender oportunamente los derechos ARCO; y demostrar —ante directorios, órganos de control, clientes, ciudadanos, auditores o la Autoridad Nacional de Protección de Datos Personales (ANPDP)— cómo se gobierna cada banco de datos.
El servicio comprende el diseño e implementación del modelo de gobernanza para los bancos de datos personales propios, encargados a terceros o incorporados en servicios de proveedores. Puede abarcar datos de clientes, usuarios, trabajadores, proveedores, ciudadanos y datos utilizados como insumo de sistemas analíticos o de inteligencia artificial.
con el soporte de
Servicio jurídico‑técnico para diseñar, implementar y operar IA responsable, segura y demostrable.
Convertimos el uso disperso de inteligencia artificial en un sistema institucional gobernado: cada caso de uso queda identificado, clasificado, asignado a un responsable, sujeto a controles proporcionales y respaldado por evidencia verificable.
traduce las obligaciones regulatorias, los derechos afectados y la responsabilidad organizacional en reglas operativas.
convierte esas reglas en arquitectura, controles, pruebas, registros, monitoreo y mecanismos de respuesta.
El resultado es un modelo operativo que permite innovar con IA, decidir qué usos admitir o restringir, reducir riesgos legales y tecnológicos, responder ante incidentes y demostrar —ante directorios, órganos de control, clientes, ciudadanos, auditores o autoridades— cómo se gobierna cada sistema.
El servicio comprende el diseño e implementación del modelo de gobernanza para sistemas de IA propios, adquiridos o incorporados en servicios de terceros. Puede abarcar IA predictiva, analítica, generativa, sistemas de recomendación, reconocimiento, automatización de decisiones, agentes y componentes de IA integrados en aplicaciones empresariales o públicas.
La adopción de IA avanza con mayor rapidez que los mecanismos internos de control. Las organizaciones suelen descubrir herramientas incorporadas en software ya contratado, pilotos sin registro, datos sensibles introducidos en servicios generativos o decisiones automatizadas sin una supervisión humana diseñada. La gobernanza permite capturar valor sin normalizar esos riesgos.
Visibilidad completa sobre los sistemas de IA desarrollados, adquiridos, integrados o utilizados —incluido el uso no autorizado o shadow AI—.
Decisiones de riesgo consistentes, trazables y proporcionales al impacto de cada caso de uso.
Responsabilidades individuales y colegiadas claramente asignadas, con rutas de aprobación y escalamiento.
Controles legales, organizacionales y técnicos incorporados desde el diseño y durante todo el ciclo de vida.
Evidencia auditable para demostrar cumplimiento, gestionar terceros y sostener la mejora continua.
